
En los entornos modernos de alojamiento nativos de la nube, la defensa del perímetro de los contenedores ya no es suficiente. Una vez que un atacante compromete un único microservicio público, las arquitecturas de red plana de Kubernetes permiten un movimiento lateral sin restricciones. Implementar una auténtica arquitectura Ingress Zero-Trust en Kubernetes requiere combinar pasarelas perimetrales reforzadas con políticas de red de Capa 7 (L7) de Cilium eBPF e identidad de cargas de trabajo mediante TLS mutuo (mTLS).
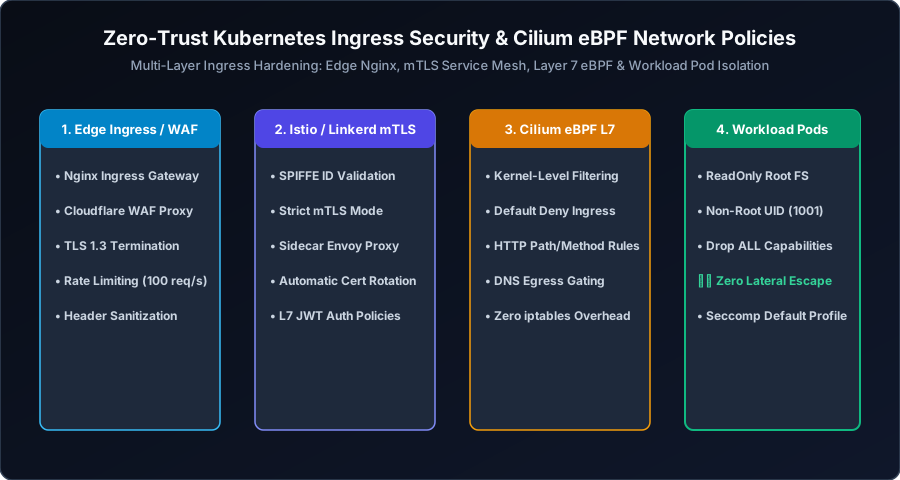
1. Filtrado L7 eBPF frente a iptables tradicionales
Los complementos de red tradicionales de Kubernetes (CNI) dependen de iptables de Linux o IPVS para aplicar reglas de tráfico. En clústeres con miles de pods, la evaluación secuencial de decenas de miles de reglas genera una latencia severa. Cilium eBPF ejecuta código de bytes aislado directamente dentro del kernel de Linux, lo que permite la inspección de protocolos de Capa 7 (HTTP/gRPC/Kafka) a velocidad de línea:
# CiliumNetworkPolicy: Regla estricta de Ingress HTTP L7
apiVersion: "cilium.io/v2"
kind: CiliumNetworkPolicy
metadata:
  name: "secure-api-ingress"
  namespace: "production"
spec:
  endpointSelector:
    matchLabels:
      app: backend-api
  ingress:
  - fromEndpoints:
    - matchLabels:
        app: nginx-ingress
    toPorts:
    - ports:
      - port: "8080"
        protocol: TCP
      rules:
        http:
        - method: "GET"
          path: "/api/v1/.*"
Esta política restringe estrictamente el tráfico entrante al pod backend-api para que solo se procesen las solicitudes originadas en el controlador ingress que coincidan con la ruta designada, bloqueando intentos de conexión lateral desde pods comprometidos.
2. Refuerzo de pods de trabajo y perfiles Seccomp
Para eliminar vectores de escape de contenedores, todos los pods deben ejecutarse con sistemas de archivos raíz de solo lectura y usuarios no privilegiados:
# Endurecimiento del contexto de seguridad de Pods
spec:
  securityContext:
    runAsNonRoot: true
    runAsUser: 10001
    runAsGroup: 10001
    fsGroup: 10001
    seccompProfile:
      type: RuntimeDefault
  containers:
  - name: app
    image: registry.winwinhost.com/app:1.2.0
    securityContext:
      allowPrivilegeEscalation: false
      readOnlyRootFilesystem: true
      capabilities:
        drop:
        - ALL
Al aplicar readOnlyRootFilesystem: true, los atacantes no pueden escribir binarios maliciosos ni webshells en el disco. Cualquier estado temporal debe montarse a través de volúmenes efímeros en memoria emptyDir.
3. TLS Mutuo (mTLS) e identidad criptográfica SPIFFE
Los principios de Zero-Trust exigen que la ubicación física de la red no otorgue confianza. Todas las comunicaciones este-oeste entre pods deben cifrarse y autenticarse mediante estándares SPIFFE/SPIRE o una malla de servicios (Istio, Cilium Service Mesh).
Cada microservicio recibe un documento X.509 SVID con su URI de identidad única:
spiffe://cluster.local/ns/production/sa/payment-serviceLos contenedores auxiliares (sidecars) realizan automáticamente los saludos mTLS para cada llamada, rotando los certificados criptográficos cada hora sin interrupción del servicio.
4. Protección de pasarelas Ingress y políticas WAF
El controlador Ingress actúa como la puerta principal del clúster. Proteja el borde utilizando anotaciones de Nginx Ingress reforzadas y reglas de inspección OWASP Core Rule Set (CRS).
5. Detección continua de amenazas en tiempo de ejecución con eBPF Falco
Incluso con controles de admisión preventivos, la observabilidad en tiempo de ejecución es indispensable. Falco utiliza el controlador eBPF del kernel de Linux para monitorear llamadas al sistema y alertar sobre actividades anómalas en los contenedores.
Preguntas frecuentes
¿Por qué se prefiere Cilium eBPF sobre iptables en grandes clústeres?
Cilium compila programas de filtrado directamente en el kernel con un rendimiento de búsqueda constante $O(1)$, mientras que iptables utiliza una evaluación lineal $O(N)$ que degrada la latencia a gran escala.
¿Afecta mTLS significativamente a la latencia del clúster?
Las CPU modernas con instrucciones por hardware AES-NI procesan TLS 1.3 con un impacto mínimo, agregando menos de 0.5 milisegundos a las solicitudes entre pods.
Resumen y base de seguridad nativa de la nube
Asegurar Kubernetes en producción requiere ir más allá de las defensas de perímetro. Al implementar políticas de red L7 de Cilium eBPF, contextos no-root, controladores de admisión y telemetría de Falco, los equipos establecen una base sólida de confianza cero.
Alojamiento gestionado en la nube con Kubernetes
Despliegue clústeres de alta disponibilidad con nodos dedicados NVMe y redes Cilium eBPF preconfiguradas en WinWinHost.
Explorar Kubernetes Gestionado →