
आधुनिक क्लाउड-नेटिव होस्टिंग वातावरण में, कंटेनर परिधि रक्षा अब पर्याप्त नहीं है। एक बार जब कोई हमलावर किसी एकल सार्वजनिक माइक्रोसर्विस से समझौता कर लेता है, तो कुबेरनेट्स फ्लैट-नेटवर्क आर्किटेक्चर अप्रतिबंधित आंतरिक आवाजाही की अनुमति देता है। एक वास्तविक ज़ीरो-ट्रस्ट कुबेरनेट्स इनग्रेस आर्किटेक्चर को लागू करने के लिए मजबूत एज गेटवे को सिलियम eBPF लेयर 7 नेटवर्क नीतियों और म्यूचुअल टीएलएस (mTLS) वर्कलोड पहचान के साथ जोड़ना आवश्यक है।
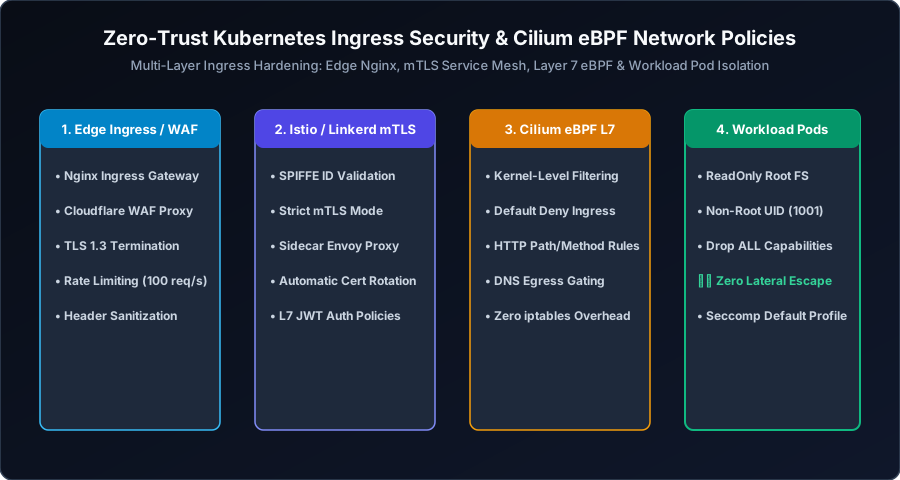
1. लेयर 7 eBPF फ़िल्टरिंग बनाम पारंपरिक iptables
पारंपरिक कुबेरनेट्स नेटवर्क प्लगइन्स (CNIs) ट्रैफ़िक नियमों को लागू करने के लिए लिनक्स iptables या IPVS पर भरोसा करते हैं। हजारों पॉड्स वाले क्लस्टर्स में, हजारों क्रमिक iptables नियमों का मूल्यांकन गंभीर विलंबता उत्पन्न करता है। Cilium eBPF लिनक्स कर्नेल के अंदर सैंडबॉक्स्ड बाइट-कोड चलाता है, जिससे लाइन-रेट लेयर 7 (HTTP/gRPC/Kafka) प्रोटोकॉल निरीक्षण संभव होता है:
# CiliumNetworkPolicy: सख्त L7 HTTP इनग्रेस नियम
apiVersion: "cilium.io/v2"
kind: CiliumNetworkPolicy
metadata:
  name: "secure-api-ingress"
  namespace: "production"
spec:
  endpointSelector:
    matchLabels:
      app: backend-api
  ingress:
  - fromEndpoints:
    - matchLabels:
        app: nginx-ingress
    toPorts:
    - ports:
      - port: "8080"
        protocol: TCP
      rules:
        http:
        - method: "GET"
          path: "/api/v1/.*"
यह नीति backend-api पॉड पर आने वाले ट्रैफ़िक को सख्ती से प्रतिबंधित करती है ताकि केवल इनग्रेस कंट्रोलर से आने वाले और निर्दिष्ट HTTP पाथ से मेल खाने वाले अनुरोधों को ही संसाधित किया जा सके, जिससे अन्य नेमस्पेस से अनधिकृत कनेक्शन अवरुद्ध हो जाते हैं।
2. वर्कलोड पॉड सुरक्षा और Seccomp प्रोफाइल
कंटेनर ब्रेकआउट जोखिमों को समाप्त करने के लिए, सभी एप्लिकेशन पॉड्स को अपरिवर्तनीय फ़ाइल सिस्टम और गैर-रूट उपयोगकर्ता आईडी के साथ चलना चाहिए:
# पॉड सुरक्षा संदर्भ सुदृढ़ीकरण
spec:
  securityContext:
    runAsNonRoot: true
    runAsUser: 10001
    runAsGroup: 10001
    fsGroup: 10001
    seccompProfile:
      type: RuntimeDefault
  containers:
  - name: app
    image: registry.winwinhost.com/app:1.2.0
    securityContext:
      allowPrivilegeEscalation: false
      readOnlyRootFilesystem: true
      capabilities:
        drop:
        - ALL
readOnlyRootFilesystem: true लागू करके, हमलावर डिस्क पर दुर्भावनापूर्ण बाइनरी या वेब शेल नहीं लिख सकते हैं। किसी भी अस्थायी स्थिति को अल्पकालिक इन-मेमोरी emptyDir वॉल्यूम के माध्यम से माउंट किया जाना चाहिए।
3. म्यूचुअल टीएलएस (mTLS) और SPIFFE वर्कलोड पहचान
ज़ीरो-ट्रस्ट सिद्धांत यह तय करते हैं कि नेटवर्क स्थान विश्वास प्रदान नहीं कर सकता है। सभी ईस्ट-वेस्ट पॉड संचार को SPIFFE/SPIRE पहचान मानकों या सर्विस मेश (Istio, Cilium Service Mesh) का उपयोग करके एन्क्रिप्ट और प्रमाणित किया जाना चाहिए।
प्रत्येक माइक्रोसर्विस को अपनी विशिष्ट पहचान यूआरआई युक्त X.509 SVID प्राप्त होता है:
spiffe://cluster.local/ns/production/sa/payment-serviceसाइडकार स्वचालित रूप से प्रत्येक इंटर-सर्विस कॉल के लिए म्यूचुअल टीएलएस हैंडशेक निष्पादित करते हैं, बिना सेवा व्यवधान के हर घंटे प्रमाणपत्र घुमाते हैं।
4. इनग्रेस गेटवे सुरक्षा और एज WAF नीतियां
कुबेरनेट्स इनग्रेस कंट्रोलर क्लस्टर के लिए मुख्य प्रवेश द्वार के रूप में कार्य करता है। उन्नत Nginx Ingress एनोटेशन और OWASP कोर नियम सेट (CRS) निरीक्षण का उपयोग करके एज को सुरक्षित करें।
5. eBPF Falco के साथ निरंतर रनटाइम ख़तरा पहचान
जीरो-डे हमलों का पता लगाने के लिए रनटाइम सुरक्षा अनिवार्य है। Falco लिनक्स कर्नेल eBPF ड्राइवर का लाभ उठाकर सिस्टम कॉल की निगरानी करता है और असामान्य गतिविधि पर अलर्ट करता है।
अक्सर पूछे जाने वाले प्रश्न
बड़े कुबेरनेट्स क्लस्टर्स के लिए iptables की तुलना में Cilium eBPF को प्राथमिकता क्यों दी जाती है?
Cilium eBPF का उपयोग करके पैकेट फ़िल्टरिंग प्रोग्राम को सीधे लिनक्स कर्नेल में संकलित करता है, जिससे $O(1)$ निरंतर-समय लुकअप प्रदर्शन प्राप्त होता है, जबकि iptables रैखिक क्रमिक मूल्यांकन ($O(N)$) का उपयोग करता है जो क्लस्टर विस्तार पर विलंबता बढ़ाता है।
क्या सभी माइक्रोसर्विस में mTLS सक्षम करने से क्लस्टर विलंबता बढ़ती है?
AES-NI हार्डवेयर निर्देशों से लैस आधुनिक सीपीयू न्यूनतम ओवरहेड के साथ टीएलएस 1.3 एन्क्रिप्शन को संसाधित करते हैं, जिससे इंटर-पॉड अनुरोधों में 0.5 मिलीसेकंड से भी कम समय जुड़ता है।
सारांश और क्लाउड नेटिव सुरक्षा मानक
कुबेरनेट्स को उत्पादन में सुरक्षित रखने के लिए पारंपरिक परिधि सुरक्षा से आगे बढ़ने की आवश्यकता है। Cilium eBPF L7 नेटवर्क नीतियों, गैर-रूट सुरक्षा संदर्भों और Falco टेलीमेट्री को लागू करके, ऑपरेटर मिशन-क्रिटिकल सेवाओं के लिए एक लचीला ज़ीरो-ट्रस्ट आधार स्थापित करते हैं।
प्रबंधित कुबेरनेट्स क्लाउड होस्टिंग
WinWinHost पर समर्पित NVMe नोड्स और पूर्व-कॉन्फ़िगर Cilium eBPF नेटवर्किंग के साथ उच्च-उपलब्धता वाले कुबेरनेट्स क्लस्टर तैनात करें।
अधिक जानकारी प्राप्त करें →