
В современных облачных средах хостинга традиционной защиты периметра контейнеров уже недостаточно. Как только злоумышленник компрометирует один публичный микросервис, плоская сетевая архитектура Kubernetes позволяет беспрепятственно перемещаться по всей внутренней сети (lateral movement). Внедрение истинной архитектуры Zero-Trust Ingress в Kubernetes требует сочетания защищенных граничных шлюзов, сетевых политик уровня 7 (L7) Cilium eBPF и взаимной аутентификации рабочих нагрузок (mTLS).
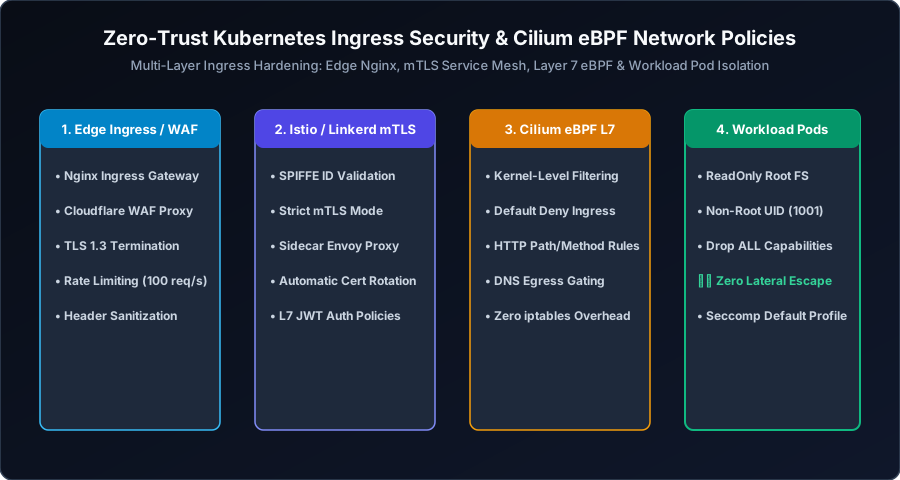
1. Фильтрация Layer 7 eBPF против традиционных iptables
Традиционные плагины CNI в Kubernetes полагаются на iptables или IPVS в ядре Linux. В кластерах с тысячами подов последовательная обработка десятков тысяч правил iptables создает серьезные задержки. Cilium eBPF запускает байт-код прямо внутри ядра Linux, выполняя инспекцию протоколов Layer 7 (HTTP, gRPC, Kafka) на скорости физической линии:
# CiliumNetworkPolicy: Строгое L7 правило для HTTP Ingress
apiVersion: "cilium.io/v2"
kind: CiliumNetworkPolicy
metadata:
  name: "secure-api-ingress"
  namespace: "production"
spec:
  endpointSelector:
    matchLabels:
      app: backend-api
  ingress:
  - fromEndpoints:
    - matchLabels:
        app: nginx-ingress
    toPorts:
    - ports:
      - port: "8080"
        protocol: TCP
      rules:
        http:
        - method: "GET"
          path: "/api/v1/.*"
Эта политика строго ограничивает входящий трафик к поду backend-api: обрабатываются только запросы от контроллера ingress с заданным шаблоном URL, блокируя любые попытки несанкционированного доступа из соседних неймспейсов.
2. Укрепление безопасности подов и профили Seccomp
Для предотвращения побега из контейнеров все рабочие поды должны работать с неизменяемой файловой системой и непривилегированными пользователями:
# Укрепление контекста безопасности Pod
spec:
  securityContext:
    runAsNonRoot: true
    runAsUser: 10001
    runAsGroup: 10001
    fsGroup: 10001
    seccompProfile:
      type: RuntimeDefault
  containers:
  - name: app
    image: registry.winwinhost.com/app:1.2.0
    securityContext:
      allowPrivilegeEscalation: false
      readOnlyRootFilesystem: true
      capabilities:
        drop:
        - ALL
Флаг readOnlyRootFilesystem: true блокирует сохранение вредоносных бинарников и веб-шеллов на диске. Временные данные могут монтироваться исключительно через эфемерные тома в оперативной памяти emptyDir.
3. Взаимный TLS (mTLS) и криптографическая аутентификация SPIFFE
Принцип Zero-Trust исключает доверие на основе IP-адреса. Любое межсервисное взаимодействие pod-to-pod должно шифроваться и проверяться по стандартам SPIFFE/SPIRE или через сервис-меш (Istio, Cilium Service Mesh).
Каждый микросервис получает сертификат X.509 SVID с уникальным идентификатором URI:
spiffe://cluster.local/ns/production/sa/payment-serviceСайдкары автоматически выполняют mTLS-рукопожатие для каждого вызова с ротацией сертификатов каждый час без сбоев в работе сервиса.
4. Защита Ingress-шлюзов и WAF на границе сети
Контроллер Kubernetes Ingress служит главными входными воротами в кластер. Обеспечьте защиту периметра с помощью усиленных аннотаций Nginx Ingress и инспекции правил OWASP ModSecurity Core Rule Set (CRS).
5. Непрерывное обнаружение угроз с помощью eBPF Falco
Для выявления атак нулевого дня необходим мониторинг среды выполнения. Falco использует драйвер eBPF ядра Linux для анализа системных вызовов в реальном времени и оповещения об аномальной активности внутри контейнеров.
Часто задаваемые вопросы
Почему Cilium eBPF превосходит iptables в крупных кластерах Kubernetes?
Cilium компилирует правила фильтрации пакетов в байт-код ядра Linux с постоянным временем поиска $O(1)$, тогда как iptables использует линейный перебор $O(N)$, создающий ощутимые задержки при росте числа подов.
Снижает ли mTLS производительность межсервисных запросов?
Современные процессоры с инструкциями AES-NI выполняют шифрование TLS 1.3 с минимальной нагрузкой. В тестах mTLS добавляет менее 0.5 миллисекунды к задержке между сервисами.
Резюме и базовые стандарты безопасности
Защита Kubernetes требует отказа от концепции доверенного внутреннего периметра. Внедрение L7-политик Cilium eBPF, контекстов безопасности без root-прав, политик допуска Kyverno и мониторинга Falco формирует надежный фундамент Zero-Trust для критически важных сервисов.
Управляемый облачный хостинг Kubernetes
Развертывайте отказоустойчивые кластеры Kubernetes на выделенных серверах NVMe с предустановленным сетевым стеком Cilium eBPF на WinWinHost.
Узнать подробнее →