
在现代云原生托管环境中,仅依赖容器边界防护早已不再可靠。一旦攻击者攻陷单个公开微服务,Kubernetes 扁平的网络拓扑将允许其不受约束地进行横向移动。构建真正的 Kubernetes 零信任 Ingress 架构 必须结合加固的边缘网关、 Cilium eBPF 应用层(L7)网络策略 以及双向 TLS(mTLS)工作负载身份机制。
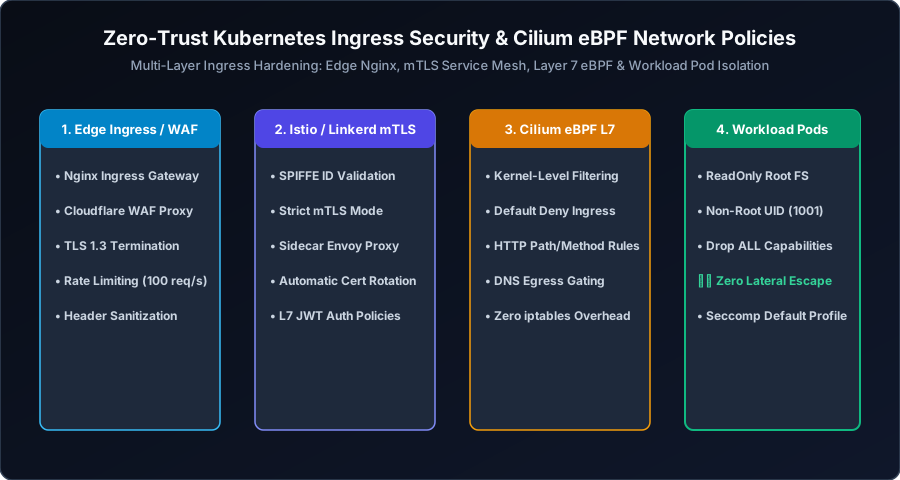
1. L7 eBPF 流量过滤与传统 iptables 对比
传统的 Kubernetes 网络插件(CNI)依赖 Linux 系统的 iptables 或 IPVS 规则。在拥有数千 Pod 的大规模集群中,串行评估数以万计的规则会造成严重的网络延迟开销。 Cilium eBPF 直接在 Linux 内核空间运行经过验证的安全字节码,能够在网卡线速级别下解析 HTTP、gRPC 和 Kafka 等 L7 应用协议:
# CiliumNetworkPolicy: 严格的 L7 HTTP 入站策略
apiVersion: "cilium.io/v2"
kind: CiliumNetworkPolicy
metadata:
  name: "secure-api-ingress"
  namespace: "production"
spec:
  endpointSelector:
    matchLabels:
      app: backend-api
  ingress:
  - fromEndpoints:
    - matchLabels:
        app: nginx-ingress
    toPorts:
    - ports:
      - port: "8080"
        protocol: TCP
      rules:
        http:
        - method: "GET"
          path: "/api/v1/.*"
此策略对发往 backend-api 的入站请求施加了严密的约束:仅允许来自 Ingress 控制器且匹配指定路径的请求通行,彻底阻断跨命名空间受损 Pod 的横向嗅探与渗透。
2. 工作负载 Pod 加固与 Seccomp 配置文件
为彻底消灭容器逃逸载体,所有业务 Pod 必须强制使用只读根文件系统与非 root 用户执行:
# Pod 安全上下文加固
spec:
  securityContext:
    runAsNonRoot: true
    runAsUser: 10001
    runAsGroup: 10001
    fsGroup: 10001
    seccompProfile:
      type: RuntimeDefault
  containers:
  - name: app
    image: registry.winwinhost.com/app:1.2.0
    securityContext:
      allowPrivilegeEscalation: false
      readOnlyRootFilesystem: true
      capabilities:
        drop:
        - ALL
通过启用 readOnlyRootFilesystem: true,攻击者无法在容器内写入恶意二进制工具或 WebShell。任何临时状态必须挂载在基于内存的易失性 emptyDir 卷上。
3. 双向 TLS (mTLS) 与 SPIFFE 工作负载密码学身份
零信任体系严格要求网络物理拓扑不能赋予任何信任。所有 Pod 之间的东西向通信必须采用基于 SPIFFE/SPIRE 标准或服务网格(如 Istio、Cilium Service Mesh)的密码学双向鉴权与加密传输。
每个微服务均获得专属的 X.509 SVID 证书:
spiffe://cluster.local/ns/production/sa/payment-serviceSidecar 自动完成每一次服务间调用的 mTLS 握手,每小时无感轮换证书,确保即便底层宿主节点通信受到窃听,敏感业务载荷依然受到完全保护。
4. Ingress 网关加固与边缘 WAF 策略
Kubernetes Ingress 控制器作为集群的流量总入口,必须采用经加固的 Nginx Ingress 配置并启用 OWASP CRS 核心防护规则集拦截常见的 Web 注入攻击。
5. 基于 eBPF Falco 的持续运行时威胁感知
即便具备完善的准入控制,依然需要运行时监控来捕获未知威胁。 Falco 通过 Linux 内核 eBPF 探针直接监控系统调用序列,实时预警异常行为。
常见问题解答
为什么在大规模 Kubernetes 集群中 Cilium eBPF 优于 iptables?
Cilium 利用 eBPF 将过滤规则直接编译进 Linux 内核,实现常数级 $O(1)$ 查找速度;而 iptables 采用线性顺序评估 $O(N)$,在规则量过大时会造成显著延迟膨胀。
全面开启 mTLS 是否会拖慢服务间调用?
现代服务器 CPU 配备的硬件级 AES-NI 指令集能够近乎无感地处理 TLS 1.3,在实测基准中,mTLS 为服务间请求带来的额外延迟通常不足 0.5 毫秒。
总结与云原生安全底线
在生产环境中保护 Kubernetes 必须超越传统的周边防御思维。通过实施 Cilium eBPF L7 网络策略、强制非 root 安全上下文、Kyverno 准入控制与 Falco 遥测,技术团队可以为关键业务建立极具韧性的零信任基石。
托管 Kubernetes 云平台服务
在 WinWinHost 上部署拥有专用 NVMe 高速节点与预配置 Cilium eBPF 网络栈的高可用 Kubernetes 集群。
探索托管 Kubernetes 服务 →